Cara Mencegah Kebocoran DNS
Anda terhubung ke VPN, jadi aktivitas browsing Anda seharusnya privat. Namun ada satu hal yang sering terlewat: kueri DNS Anda mungkin masih bocor ke penyedia internet Anda, sama sekali tidak melewati terowongan VPN. Inilah yang disebut kebocoran DNS, dan ini lebih sering terjadi daripada yang Anda kira.
Apa itu kebocoran DNS?
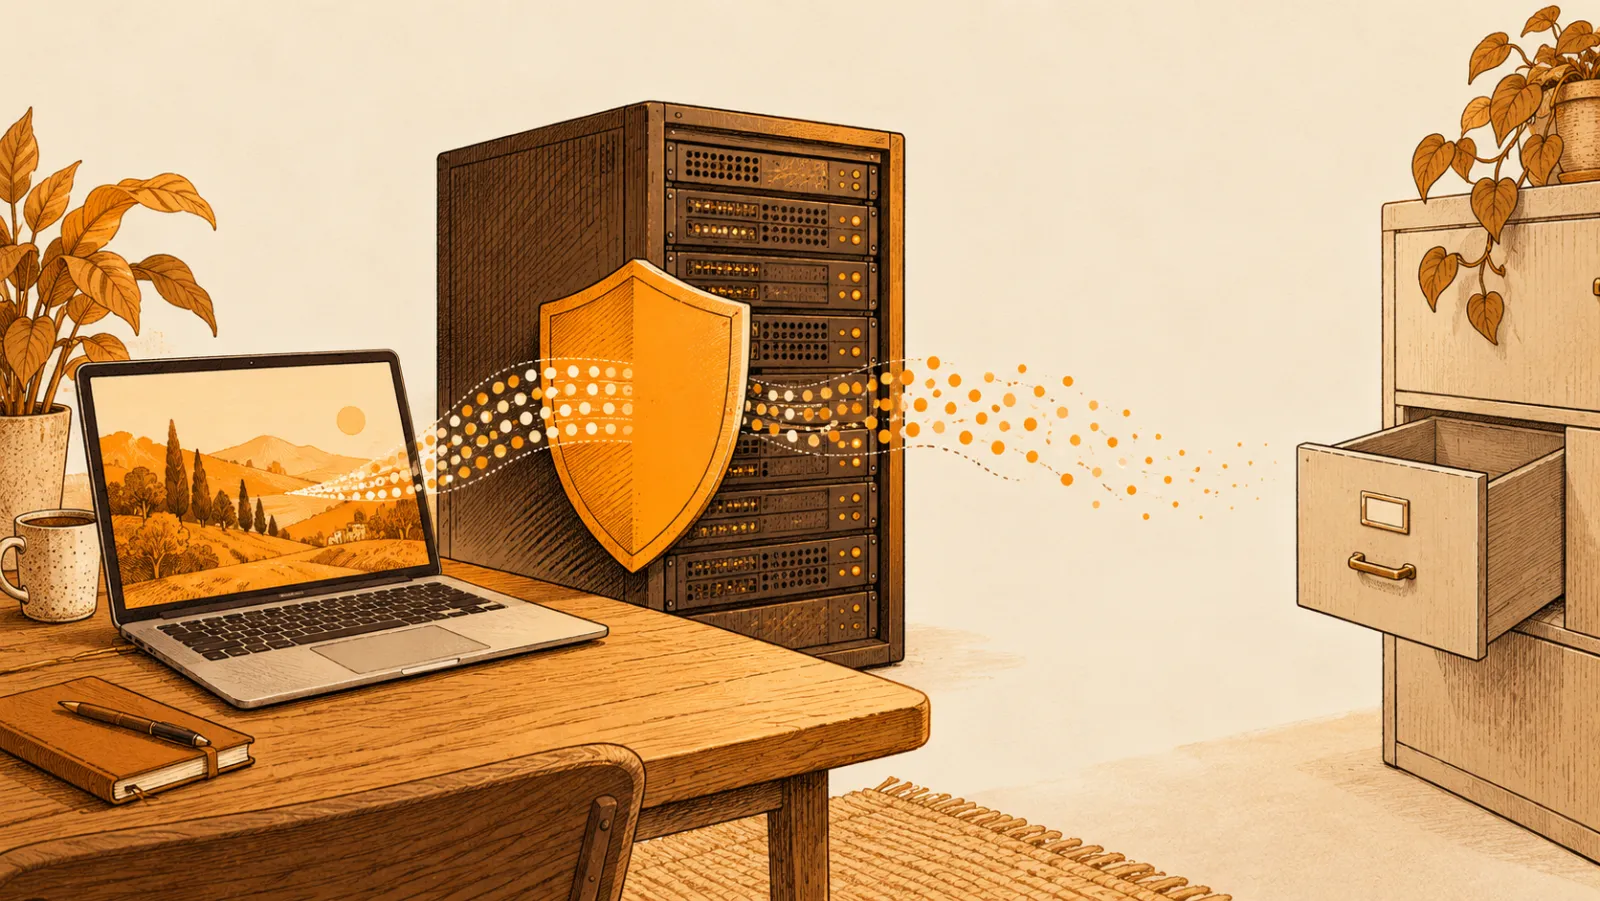
Setiap kali Anda mengetik alamat situs web di browser, perangkat Anda mengirim permintaan DNS (Domain Name System) untuk menerjemahkan nama domain itu menjadi alamat IP. Saat VPN bekerja dengan benar, permintaan DNS ini melewati server DNS milik VPN. Tetapi terkadang tidak. Permintaan itu justru lolos lewat server DNS bawaan ISP Anda. Itulah kebocoran DNS.
Akibatnya? ISP Anda bisa melihat persis situs mana yang Anda kunjungi, meskipun lalu lintas lainnya terenkripsi. VPN menjalankan tugasnya di satu sisi, sementara permintaan DNS diam-diam keluar lewat pintu belakang.
Mengapa kebocoran DNS penting
Kebocoran DNS menggagalkan tujuan utama menggunakan VPN. ISP Anda, dan mungkin juga pemerintah Anda, dapat mencatat setiap domain yang Anda kunjungi. Di negara dengan pengawasan internet ketat seperti China, Rusia, atau UEA, ini bukan risiko teoretis. Log DNS adalah salah satu hal yang paling mudah dipantau oleh pihak berwenang.
Bahkan di negara dengan sensor yang lebih longgar, ISP rutin mengumpulkan dan menjual data browsing. Jika DNS Anda bocor, data Anda termasuk di dalamnya.
Cara menguji kebocoran DNS
Pengujian hanya butuh sekitar 30 detik:
- Hubungkan ke VPN Anda.
- Buka dnsleaktest.com.
- Jalankan "Extended Test".
- Periksa hasilnya. Jika Anda melihat server DNS dari negara Anda sendiri atau dari ISP Anda, berarti terjadi kebocoran DNS.
Anda seharusnya hanya melihat server DNS milik penyedia VPN Anda atau yang berada di negara tempat Anda terhubung. Selain itu berarti permintaan DNS Anda pergi ke tempat yang tidak semestinya.
Contoh: hasil bersih di server XRay Tegant di London
Tangkapan layar di bawah menunjukkan uji kebocoran DNS yang dijalankan saat terhubung ke server XRay Tegant di London. Hanya server DNS yang berbasis di Inggris yang muncul, tanpa server lokal, yang berarti setiap permintaan DNS melewati terowongan terenkripsi.
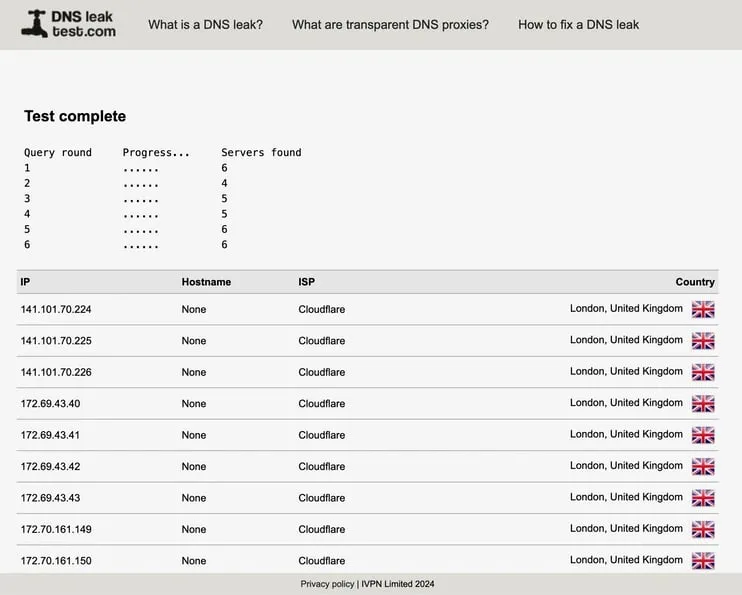
Seperti inilah hasil yang bersih. Jika pengujian Anda menunjukkan hal lain, VPN Anda mengalami masalah kebocoran DNS.
Cara mencegah kebocoran DNS
1. Gunakan VPN yang menangani DNS secara internal
Solusi paling andal adalah menggunakan VPN yang secara default merutekan kueri DNS melalui servernya sendiri. Tidak semua VPN melakukannya dengan baik. Tegant VPN dirancang untuk menangani DNS di dalam protokol WireGuard maupun XRay, sehingga permintaan DNS melewati terowongan, bukan ke server ISP Anda.
2. Uji setiap kali terhubung
Kebocoran DNS bisa muncul tidak menentu. VPN Anda mungkin berjalan baik di WiFi rumah tetapi membocorkan DNS di jaringan hotel. Jalankan uji singkat di dnsleaktest.com atau ipleak.net setiap kali Anda terhubung dari jaringan baru.
3. Hindari pengaturan DNS manual
Jika Anda mengatur server DNS secara manual di perangkat (seperti 8.8.8.8 milik Google atau 1.1.1.1 milik Cloudflare), pengaturan itu bisa menimpa DNS VPN Anda. Kecuali Anda memang membutuhkan pengaturan DNS khusus, biarkan VPN yang menanganinya.
4. Selalu perbarui aplikasi VPN Anda
Bug kebocoran DNS memang diperbaiki dari waktu ke waktu. Jika Anda memakai versi aplikasi VPN yang usang, Anda mungkin terpapar kebocoran yang sudah diperbaiki berbulan-bulan lalu.
Mengapa kebocoran DNS bisa terjadi
Sebagian besar kebocoran DNS berawal dari cara sistem operasi Anda menangani resolusi DNS. Windows sangat rentan karena dapat mengirim kueri DNS melalui beberapa antarmuka jaringan sekaligus. Bahkan saat VPN aktif, Windows bisa mengirim permintaan DNS duplikat melalui koneksi biasa Anda.
Penyebab umum lainnya adalah lalu lintas IPv6 yang tidak melewati terowongan VPN, serta fitur "smart multi-homed name resolution" di Windows 10 dan 11, yang mengirim permintaan DNS ke semua antarmuka yang tersedia untuk melihat mana yang merespons paling cepat. VPN Anda mungkin menang untuk lalu lintas web, tetapi kalah untuk DNS.
Cara Tegant VPN mencegah kebocoran DNS
Tegant dirancang untuk mengirim semua kueri DNS melalui terowongan VPN, baik pada protokol WireGuard maupun XRay. Pastikan dengan uji kebocoran setiap kali Anda terhubung dari jaringan baru. Kebijakan privasi kami menyatakan bahwa kami tidak mencatat kueri DNS yang dibuat melalui VPN.
Jika Anda berada di negara tempat pemantauan DNS menjadi kekhawatiran nyata, protokol XRay menambah satu lapisan lagi: protokol ini menyamarkan lalu lintas VPN sebagai lalu lintas HTTPS biasa, sehingga filter jaringan lebih sulit mengenali dan memblokir koneksinya sejak awal. Koneksi XRay menggunakan sidik jari TLS Chrome (uTLS), sehingga handshake-nya terlihat seperti milik Chrome.
Bantu cegah kebocoran DNS
Tegant VPN dibuat untuk mencegah kebocoran DNS pada WireGuard maupun XRay (Premium). Tidak perlu konfigurasi apa pun. Pelajari lebih lanjut atau unduh aplikasinya di bawah ini.