DNS-Lecks verhindern: So geht's
Sie sind mit einem VPN verbunden, also sollte Ihr Surfverhalten privat sein. Doch es gibt einen Haken, den die meisten übersehen: Ihre DNS-Anfragen gelangen womöglich trotzdem zu Ihrem Internetanbieter und umgehen den VPN-Tunnel vollständig. Das nennt man ein DNS-Leck, und es kommt häufiger vor, als man denkt.
Was ist ein DNS-Leck?
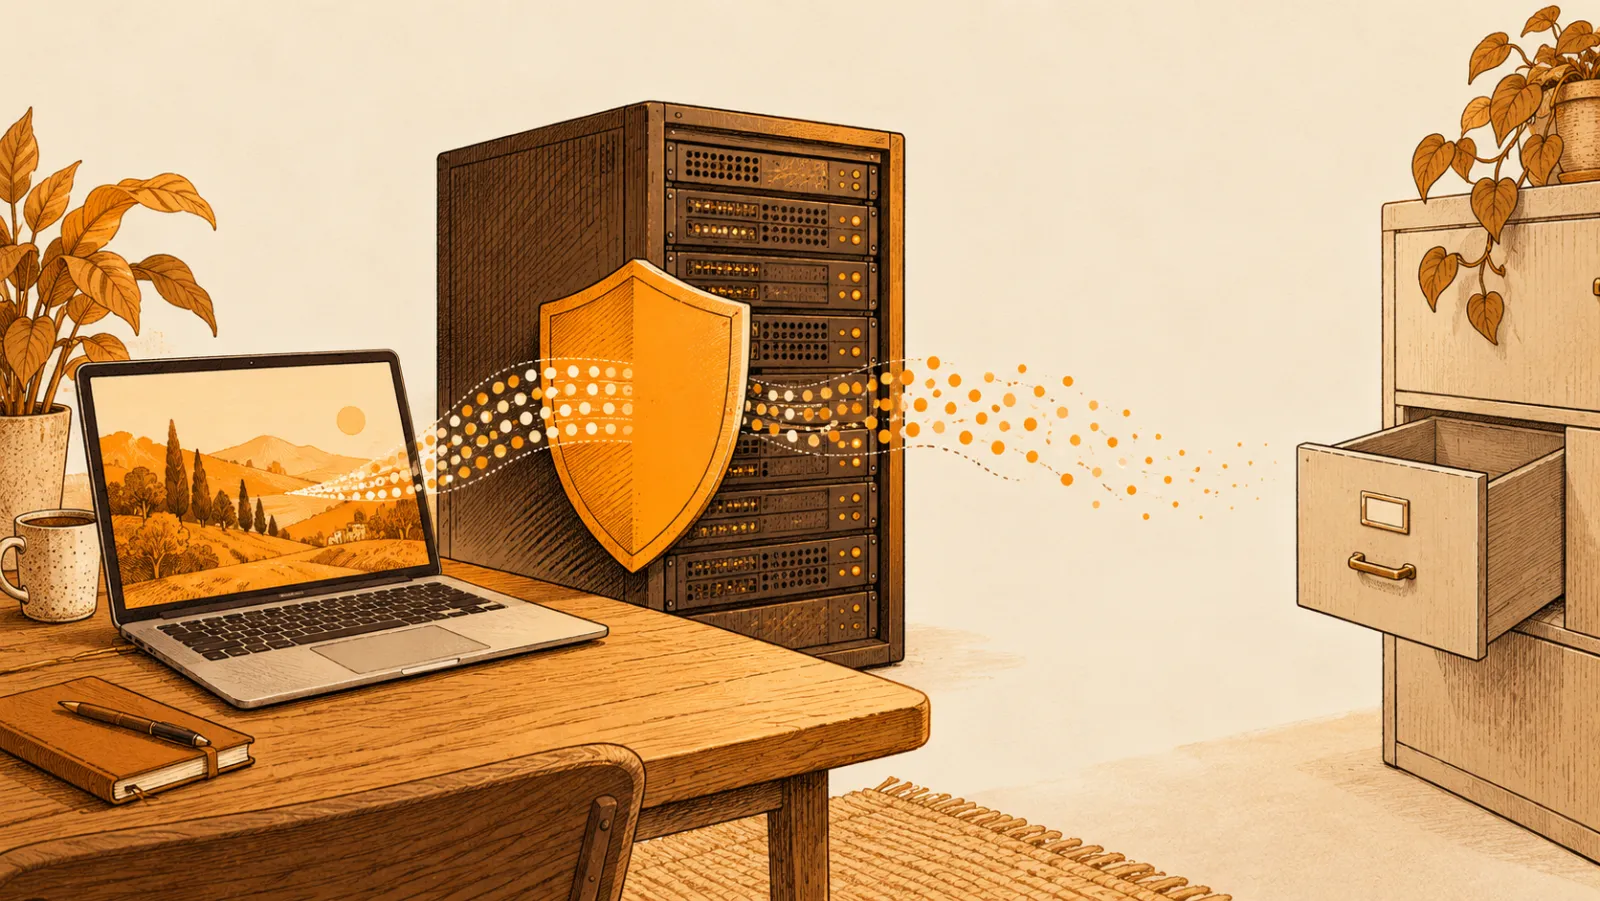
Jedes Mal, wenn Sie eine Webadresse in Ihren Browser eingeben, schickt Ihr Gerät eine DNS-Anfrage (Domain Name System), um diesen Domainnamen in eine IP-Adresse zu übersetzen. Wenn ein VPN richtig funktioniert, laufen diese DNS-Anfragen über die eigenen DNS-Server des VPN. Manchmal aber nicht: Dann rutschen sie stattdessen über die Standard-DNS-Server Ihres Internetanbieters hinaus. Genau das ist ein DNS-Leck.
Die Folge: Ihr Internetanbieter sieht genau, welche Websites Sie besuchen, obwohl der Rest Ihres Datenverkehrs verschlüsselt ist. Das VPN erledigt an der einen Front seine Arbeit, während die DNS-Anfragen leise durch die Hintertür verschwinden.
Warum DNS-Lecks ein Problem sind
Ein DNS-Leck untergräbt den Hauptzweck eines VPN. Ihr Internetanbieter und unter Umständen auch Ihre Regierung können jede Domain protokollieren, die Sie aufrufen. In Ländern mit starker Internetüberwachung wie China, Russland oder den VAE ist das kein theoretisches Risiko. DNS-Protokolle gehören zu den Dingen, die Behörden am leichtesten überwachen können.
Auch in Ländern mit weniger Zensur sammeln und verkaufen Internetanbieter routinemäßig Surfdaten. Wenn Ihr DNS leckt, gehören Ihre Daten dazu.
So testen Sie auf DNS-Lecks
Der Test dauert etwa 30 Sekunden:
- Verbinden Sie sich mit Ihrem VPN.
- Rufen Sie dnsleaktest.com auf.
- Starten Sie den „Extended Test“.
- Prüfen Sie die Ergebnisse. Wenn dort DNS-Server aus Ihrem eigenen Land oder von Ihrem Internetanbieter aufgeführt sind, haben Sie ein DNS-Leck.
Sie sollten nur DNS-Server sehen, die zu Ihrem VPN-Anbieter gehören oder in dem Land stehen, mit dem Sie verbunden sind. Alles andere bedeutet, dass Ihre DNS-Anfragen dort landen, wo sie nicht hingehören.
Beispiel: ein sauberes Ergebnis auf dem XRay-Server von Tegant in London
Der Screenshot unten zeigt einen DNS-Lecktest, der bei einer Verbindung mit dem XRay-Server von Tegant in London durchgeführt wurde. Es erscheinen nur DNS-Server im Vereinigten Königreich und keine lokalen, das heißt: Jede DNS-Anfrage lief durch den verschlüsselten Tunnel.
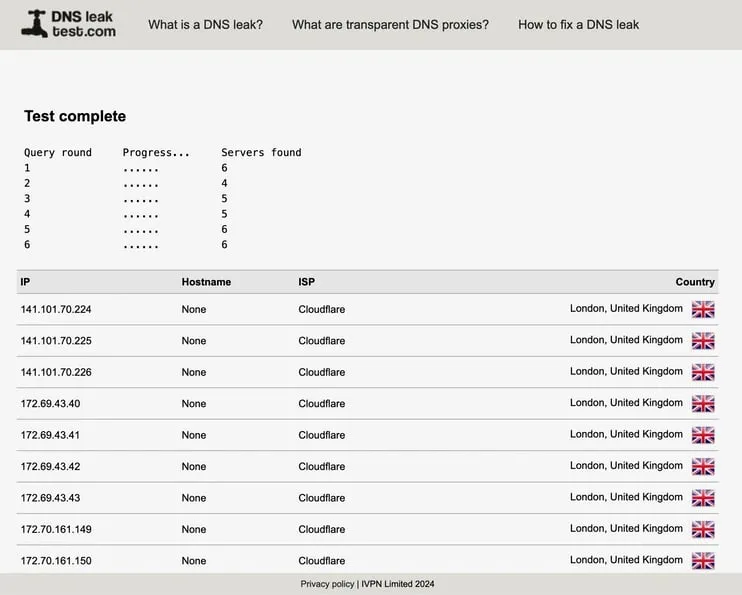
So sieht ein sauberes Ergebnis aus. Wenn Ihr Test etwas anderes zeigt, hat Ihr VPN ein Problem mit DNS-Lecks.
So verhindern Sie DNS-Lecks
1. Nutzen Sie ein VPN, das DNS selbst abwickelt
Die zuverlässigste Lösung ist ein VPN, das DNS-Anfragen standardmäßig über seine eigenen Server leitet. Nicht alle VPNs machen das gut. Tegant VPN ist darauf ausgelegt, DNS sowohl im WireGuard- als auch im XRay-Protokoll selbst abzuwickeln, sodass DNS-Anfragen durch den Tunnel laufen statt zu den Servern Ihres Internetanbieters.
2. Testen Sie nach jeder Verbindung
DNS-Lecks treten nicht immer auf. Ihr VPN funktioniert vielleicht im WLAN zu Hause einwandfrei, lässt aber in einem Hotelnetz DNS-Anfragen durch. Machen Sie einen kurzen Test auf dnsleaktest.com oder ipleak.net, wann immer Sie sich aus einem neuen Netzwerk verbinden.
3. Verzichten Sie auf manuelle DNS-Einstellungen
Wenn Sie auf Ihrem Gerät DNS-Server manuell eingerichtet haben (etwa 8.8.8.8 von Google oder 1.1.1.1 von Cloudflare), können diese Einstellungen das DNS Ihres VPN überschreiben. Sofern Sie nicht ausdrücklich eine eigene DNS-Konfiguration brauchen, überlassen Sie das Ihrem VPN.
4. Halten Sie Ihre VPN-App aktuell
Fehler, die zu DNS-Lecks führen, werden behoben. Wenn Sie eine veraltete Version Ihrer VPN-App nutzen, sind Sie womöglich einem Leck ausgesetzt, das schon vor Monaten beseitigt wurde.
Warum DNS-Lecks überhaupt entstehen
Die meisten DNS-Lecks hängen damit zusammen, wie Ihr Betriebssystem die DNS-Auflösung handhabt. Windows ist dafür besonders anfällig, weil es DNS-Anfragen gleichzeitig über mehrere Netzwerkschnittstellen senden kann. Selbst bei aktivem VPN schickt Windows unter Umständen eine doppelte DNS-Anfrage über Ihre normale Verbindung.
Weitere häufige Ursachen sind IPv6-Verkehr, der am VPN-Tunnel vorbeiläuft, und die „intelligente Namensauflösung bei mehreren Netzwerkadaptern“ (Smart Multi-Homed Name Resolution) unter Windows 10 und 11, die DNS-Anfragen an alle verfügbaren Schnittstellen schickt, um zu sehen, welche am schnellsten antwortet. Ihr VPN gewinnt dieses Rennen vielleicht beim Webverkehr, verliert es aber beim DNS.
Wie Tegant VPN DNS-Lecks verhindert
Tegant ist darauf ausgelegt, alle DNS-Anfragen sowohl bei WireGuard als auch bei XRay durch den VPN-Tunnel zu senden. Überprüfen Sie das mit einem Lecktest, wann immer Sie sich aus einem neuen Netzwerk verbinden. Laut unserer Datenschutzerklärung protokollieren wir keine DNS-Anfragen, die über das VPN laufen.
Wenn Sie in einem Land sind, in dem DNS-Überwachung ein echtes Risiko ist, bietet das XRay-Protokoll eine zusätzliche Ebene: Es tarnt VPN-Verkehr als normalen HTTPS-Verkehr, sodass Netzwerkfilter die Verbindung schwerer erkennen und blockieren können. XRay-Verbindungen nutzen einen Chrome-TLS-Fingerabdruck (uTLS), sodass der Handshake wie der von Chrome aussieht.
DNS-Lecks vorbeugen
Tegant VPN ist darauf ausgelegt, DNS-Lecks sowohl bei WireGuard als auch bei XRay (Premium) zu verhindern. Keine Einrichtung nötig. Mehr erfahren oder die App unten herunterladen.