Comment éviter les fuites DNS
Vous êtes connecté à un VPN : votre navigation devrait donc rester privée. Mais il y a un piège que la plupart des gens ignorent : vos requêtes DNS peuvent encore fuiter vers votre fournisseur d'accès à Internet, en contournant complètement le tunnel VPN. C'est ce qu'on appelle une fuite DNS, et c'est plus fréquent qu'on ne le pense.
Qu'est-ce qu'une fuite DNS ?
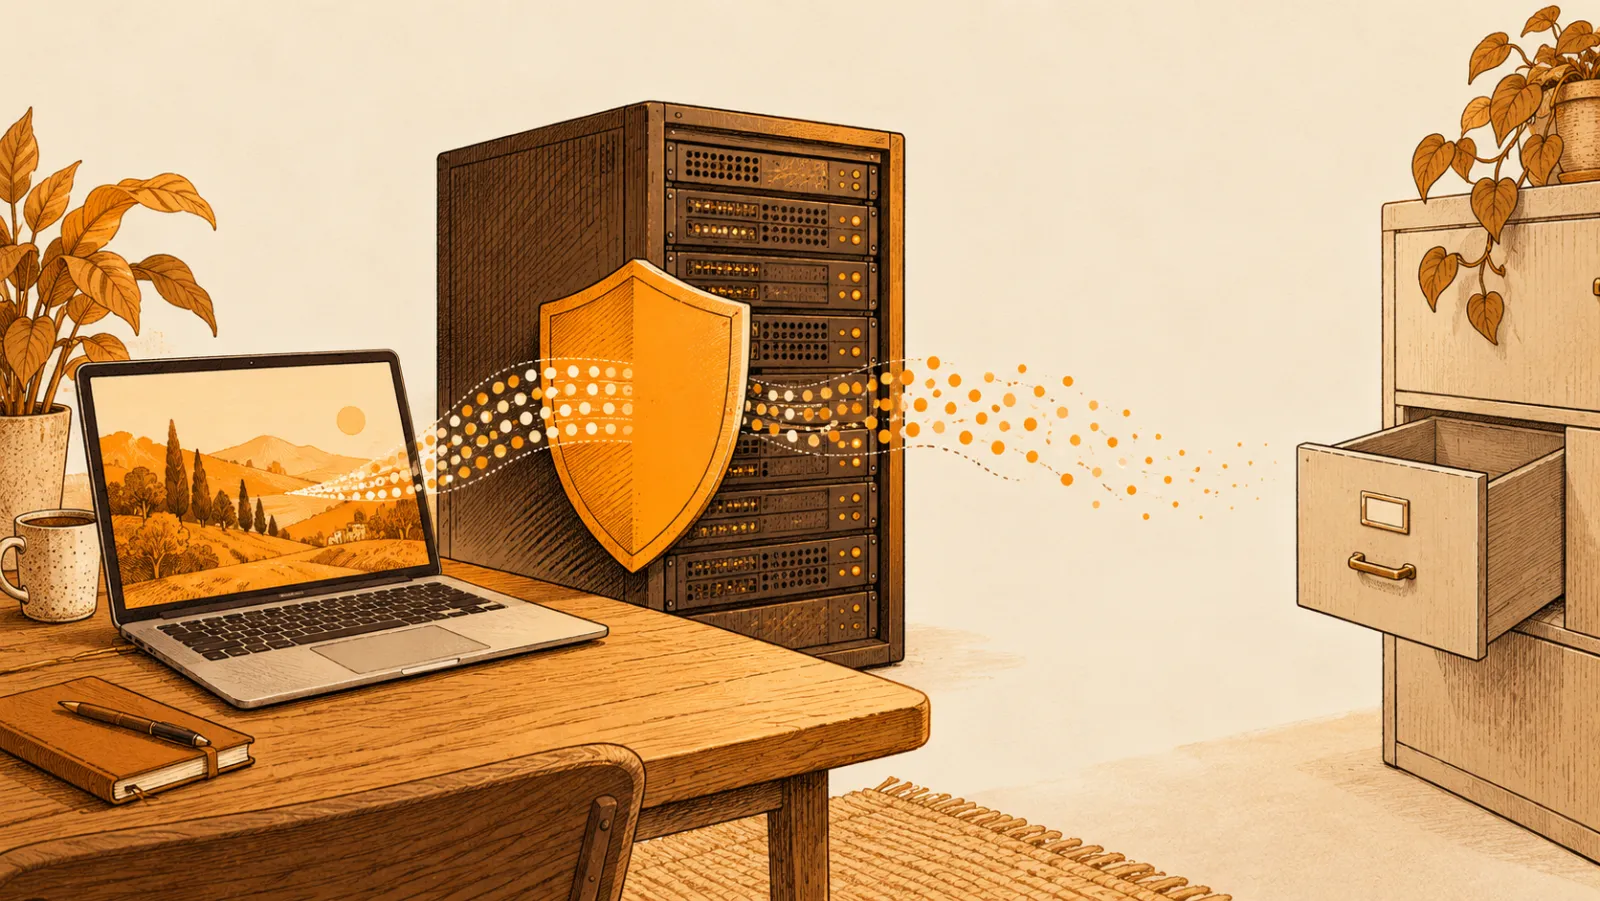
Chaque fois que vous tapez l'adresse d'un site dans votre navigateur, votre appareil envoie une requête DNS (Domain Name System) pour traduire ce nom de domaine en adresse IP. Quand un VPN fonctionne correctement, ces requêtes DNS passent par les propres serveurs DNS du VPN. Mais ce n'est pas toujours le cas : elles s'échappent parfois par les serveurs DNS par défaut de votre fournisseur d'accès. C'est cela, une fuite DNS.
Résultat : votre fournisseur d'accès voit exactement quels sites vous visitez, alors que le reste de votre trafic est chiffré. Le VPN fait son travail d'un côté, pendant que les requêtes DNS sortent discrètement par la porte de derrière.
Pourquoi les fuites DNS sont importantes
Une fuite DNS annule l'intérêt principal d'un VPN. Votre fournisseur d'accès, et potentiellement votre gouvernement, peut enregistrer chaque domaine que vous visitez. Dans les pays où Internet est fortement surveillé, comme la Chine, la Russie ou les Émirats arabes unis, ce risque n'a rien de théorique. Les journaux DNS font partie des choses les plus faciles à surveiller pour les autorités.
Même dans les pays moins censurés, les fournisseurs d'accès collectent et revendent couramment des données de navigation. Si votre DNS fuit, ces données incluent les vôtres.
Comment détecter une fuite DNS
Le test prend environ 30 secondes :
- Connectez-vous à votre VPN.
- Rendez-vous sur dnsleaktest.com.
- Lancez le test « Extended Test » (test approfondi).
- Examinez les résultats. Si des serveurs DNS de votre propre pays ou de votre fournisseur d'accès apparaissent, vous avez une fuite DNS.
Vous ne devriez voir que des serveurs DNS appartenant à votre fournisseur de VPN ou situés dans le pays auquel vous êtes connecté. Tout autre résultat signifie que vos requêtes DNS partent là où elles ne devraient pas.
Exemple : un résultat propre sur le serveur XRay de Tegant à Londres
La capture d'écran ci-dessous montre un test de fuite DNS effectué pendant une connexion au serveur XRay de Tegant à Londres. Seuls des serveurs DNS situés au Royaume-Uni apparaissent, aucun serveur local : chaque requête DNS est donc passée par le tunnel chiffré.
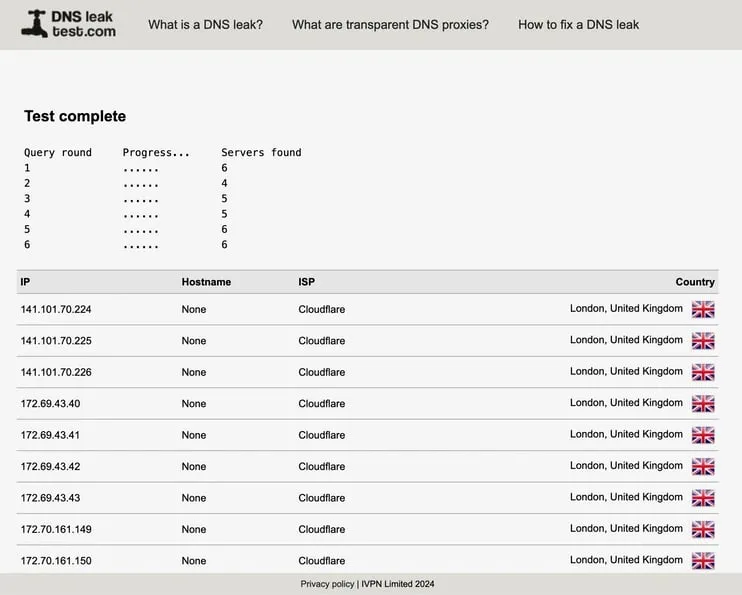
Voilà à quoi ressemble un résultat propre. Si votre test affiche autre chose, votre VPN a un problème de fuite DNS.
Comment éviter les fuites DNS
1. Utilisez un VPN qui gère le DNS en interne
La solution la plus fiable consiste à utiliser un VPN qui fait passer par défaut les requêtes DNS par ses propres serveurs. Tous les VPN ne le font pas bien. Tegant VPN est conçu pour gérer le DNS au sein de ses deux protocoles, WireGuard et XRay : les requêtes DNS passent par le tunnel au lieu d'aller vers les serveurs de votre fournisseur d'accès.
2. Faites un test après chaque connexion
Les fuites DNS peuvent apparaître de manière irrégulière. Votre VPN peut très bien fonctionner sur le Wi-Fi de votre domicile mais laisser fuiter le DNS sur le réseau d'un hôtel. Faites un test rapide sur dnsleaktest.com ou ipleak.net chaque fois que vous vous connectez depuis un nouveau réseau.
3. Évitez les réglages DNS manuels
Si vous avez configuré manuellement des serveurs DNS sur votre appareil (comme le 8.8.8.8 de Google ou le 1.1.1.1 de Cloudflare), ces réglages peuvent prendre le pas sur le DNS de votre VPN. À moins d'avoir vraiment besoin d'une configuration DNS personnalisée, laissez votre VPN s'en charger.
4. Maintenez votre application VPN à jour
Les bogues à l'origine des fuites DNS finissent par être corrigés. Si vous utilisez une version obsolète de votre application VPN, vous pourriez être exposé à une fuite corrigée depuis des mois.
Pourquoi les fuites DNS se produisent
La plupart des fuites DNS tiennent à la façon dont votre système d'exploitation gère la résolution DNS. Windows y est particulièrement sujet, car il peut envoyer des requêtes DNS par plusieurs interfaces réseau à la fois. Même avec un VPN actif, Windows peut envoyer une requête DNS en double par votre connexion habituelle.
Parmi les autres causes fréquentes, on trouve le trafic IPv6 qui contourne le tunnel VPN, et la « résolution de noms multirésidente intelligente » (smart multi-homed name resolution) de Windows 10 et 11, qui envoie les requêtes DNS à toutes les interfaces disponibles pour voir laquelle répond le plus vite. Votre VPN peut gagner la course pour votre trafic web, mais la perdre pour le DNS.
Comment Tegant VPN évite les fuites DNS
Tegant est conçu pour faire passer toutes les requêtes DNS par le tunnel VPN, avec le protocole WireGuard comme avec XRay. Vérifiez-le par un test de fuite chaque fois que vous vous connectez depuis un nouveau réseau. Notre politique de confidentialité indique que nous n'enregistrons pas les requêtes DNS effectuées via le VPN.
Si vous vous trouvez dans un pays où la surveillance du DNS est une vraie préoccupation, le protocole XRay ajoute une couche supplémentaire : il fait passer le trafic VPN pour du trafic HTTPS ordinaire, ce qui complique l'identification et le blocage de la connexion par les filtres réseau. Les connexions XRay utilisent une empreinte TLS de Chrome (uTLS), si bien que la négociation ressemble à celle de Chrome.
Contribuez à éviter les fuites DNS
Tegant VPN est conçu pour éviter les fuites DNS avec WireGuard comme avec XRay (Premium). Aucune configuration n'est nécessaire. En savoir plus ou téléchargez l'application ci-dessous.