كيف تمنع تسرّب DNS
أنت متصل بشبكة VPN، لذا يُفترض أن يكون تصفحك خاصًا. لكن هناك نقطة يغفل عنها معظم الناس: قد تظل استعلامات DNS الخاصة بك تتسرّب إلى مزوّد الإنترنت، متجاوزةً نفق VPN تمامًا. يُسمّى هذا تسرّب DNS، وهو أكثر شيوعًا مما تظن.
ما هو تسرّب DNS؟
في كل مرة تكتب فيها عنوان موقع في المتصفح، يرسل جهازك طلب DNS (نظام أسماء النطاقات) لتحويل اسم النطاق إلى عنوان IP. عندما تعمل شبكة VPN كما ينبغي، تمر طلبات DNS هذه عبر خوادم DNS التابعة لمزوّد VPN نفسه. لكن هذا لا يحدث دائمًا، فقد تتسلّل الطلبات بدلًا من ذلك عبر خوادم DNS الافتراضية لمزوّد الإنترنت. هذا هو تسرّب DNS.
والنتيجة؟ يستطيع مزوّد الإنترنت أن يرى بالضبط المواقع التي تزورها، رغم أن بقية حركة بياناتك مشفّرة. تؤدي شبكة VPN عملها من جهة، بينما تخرج طلبات DNS بهدوء من الباب الخلفي.
لماذا يهمّ تسرّب DNS
يُفشل تسرّب DNS الغرض الأساسي من استخدام VPN. فمزوّد الإنترنت، وربما حكومتك أيضًا، يستطيع تسجيل كل نطاق تزوره. وفي الدول التي تفرض مراقبة مشددة على الإنترنت مثل الصين أو روسيا أو الإمارات، ليس هذا خطرًا نظريًا، فسجلات DNS من أسهل ما يمكن للسلطات مراقبته.
وحتى في الدول الأقل رقابة، يجمع مزوّدو الإنترنت بيانات التصفح ويبيعونها بشكل روتيني. وإذا كان DNS لديك يتسرّب، فبياناتك من بينها.
كيف تختبر وجود تسرّب DNS
يستغرق الاختبار نحو 30 ثانية:
- اتصل بشبكة VPN.
- انتقل إلى dnsleaktest.com.
- شغّل الاختبار الموسّع ("Extended Test").
- راجع النتائج. إذا ظهرت في القائمة خوادم DNS من بلدك أو تابعة لمزوّد الإنترنت لديك، فلديك تسرّب DNS.
يجب ألا ترى إلا خوادم DNS التابعة لمزوّد VPN أو الموجودة في البلد الذي تتصل عبره. أي شيء آخر يعني أن طلبات DNS تذهب إلى حيث لا ينبغي.
مثال: نتيجة نظيفة على خادم XRay التابع لـ Tegant في لندن
تُظهر لقطة الشاشة أدناه اختبار تسرّب DNS أُجري أثناء الاتصال بخادم XRay التابع لـ Tegant في لندن. لا تظهر إلا خوادم DNS موجودة في المملكة المتحدة دون أي خوادم محلية، ما يعني أن كل طلبات DNS مرّت عبر النفق المشفّر.
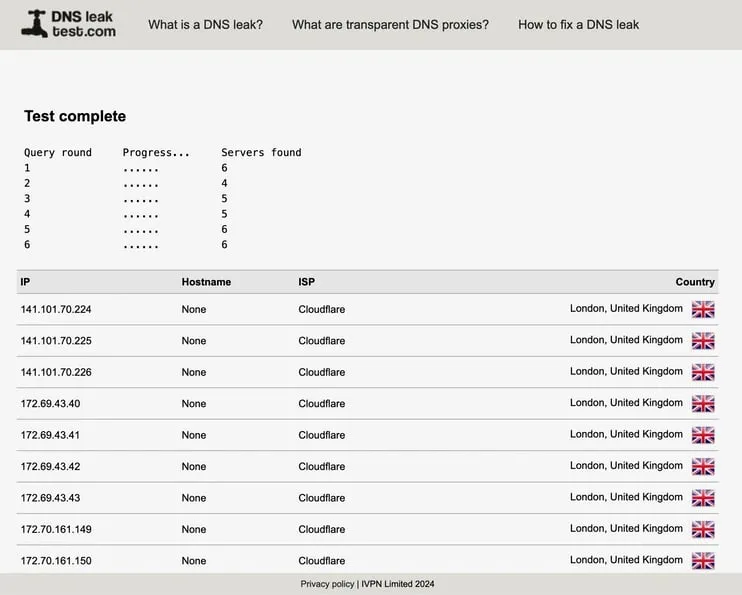
هكذا تبدو النتيجة النظيفة. إذا أظهر اختبارك شيئًا مختلفًا، فلدى شبكة VPN التي تستخدمها مشكلة تسرّب DNS.
كيف تمنع تسرّب DNS
1. استخدم VPN يعالج DNS داخليًا
الحل الأكثر موثوقية هو استخدام VPN يوجّه استعلامات DNS عبر خوادمه الخاصة افتراضيًا. ولا تُحسن كل خدمات VPN ذلك. صُمِّم Tegant VPN لمعالجة DNS داخل بروتوكولَي WireGuard وXRay كليهما، لذا تمر طلبات DNS عبر النفق بدلًا من الذهاب إلى خوادم مزوّد الإنترنت.
2. اختبر بعد كل اتصال
قد يظهر تسرّب DNS بشكل متقطّع. فقد تعمل شبكة VPN جيدًا على شبكة Wi-Fi المنزلية لكنها تسرّب DNS على شبكة فندق. أجرِ اختبارًا سريعًا على dnsleaktest.com أو ipleak.net كلما اتصلت من شبكة جديدة.
3. تجنّب إعدادات DNS اليدوية
إذا ضبطت خوادم DNS يدويًا على جهازك (مثل 8.8.8.8 من Google أو 1.1.1.1 من Cloudflare)، فقد تتغلّب هذه الإعدادات على DNS الخاص بشبكة VPN. ما لم تكن بحاجة فعلية إلى إعداد DNS مخصّص، دع شبكة VPN تتولّى الأمر.
4. حدّث تطبيق VPN باستمرار
تُصلَح أخطاء تسرّب DNS بالفعل في التحديثات. فإذا كنت تستخدم إصدارًا قديمًا من تطبيق VPN، فقد تكون معرّضًا لتسرّب جرى إصلاحه قبل أشهر.
لماذا يحدث تسرّب DNS أصلًا
يعود معظم حالات تسرّب DNS إلى طريقة تعامل نظام التشغيل مع تحليل أسماء النطاقات. ونظام Windows معرّض لذلك بشكل خاص، لأنه قد يرسل استعلامات DNS عبر عدة واجهات شبكة في الوقت نفسه. فحتى مع تفعيل VPN، قد يرسل Windows طلب DNS مكرّرًا عبر اتصالك العادي.
ومن الأسباب الشائعة الأخرى حركة IPv6 التي تتجاوز نفق VPN، وميزة "التحليل الذكي للأسماء متعدد الواجهات" (smart multi-homed name resolution) في Windows 10 و11، التي ترسل طلبات DNS إلى كل الواجهات المتاحة لمعرفة أيها يستجيب أسرع. قد تفوز شبكة VPN بالسباق بالنسبة إلى حركة الويب، لكنها تخسره بالنسبة إلى DNS.
كيف يمنع Tegant VPN تسرّب DNS
صُمِّم Tegant لإرسال جميع استعلامات DNS عبر نفق VPN على بروتوكولَي WireGuard وXRay كليهما. تحقّق من ذلك باختبار تسرّب في كل مرة تتصل فيها من شبكة جديدة. تنص سياسة الخصوصية لدينا على أننا لا نسجّل استعلامات DNS التي تمر عبر VPN.
إذا كنت في بلد تُعدّ فيه مراقبة DNS مصدر قلق حقيقي، فإن بروتوكول XRay يضيف طبقة أخرى: فهو يُظهر حركة VPN كأنها حركة HTTPS عادية، ما يصعّب على مرشّحات الشبكة التعرّف على الاتصال وحظره من الأساس. تستخدم اتصالات XRay بصمة TLS الخاصة بمتصفح Chrome (uTLS)، لذا تبدو المصافحة مثل مصافحة Chrome.
ساعد في منع تسرّب DNS
صُمِّم Tegant VPN لمنع تسرّب DNS على كلٍّ من WireGuard وXRay (ضمن Premium)، دون الحاجة إلى أي إعداد. اعرف المزيد أو نزّل التطبيق أدناه.